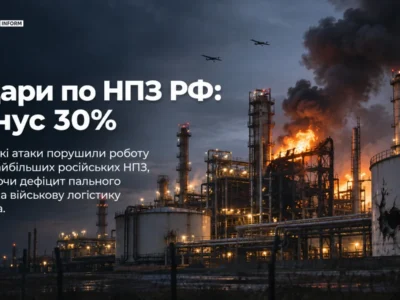
Йдеться вже не просто про окремі пожежі на нафтопереробних заводах (НПЗ), а про послідовне виведення з ладу виробничих потужностей, порушення…

 Підпишись на нас в Google

Про виникнення нової кібрзагрози повідомляє Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA.
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA, яка діє при Держспецзв’язку, виявила та дослідила розповсюдження зловмисниками листів з використанням електронної поштової адреси cert-ua@ukr.net. Листи з темою «Рекомендації CERT-UA з налаштувань програм MS Office» містять вкладений файл «ВНУТРІШНІ КІБЕРЗАГРОЗИ.chm» нібито від імені CERT-UA.
Відкриття згаданого CHM-файлу призведе до виконання JavaScript-коду, що, у свою чергу, забезпечить запуск PowerShell-скрипта, який зрештою призведе ураження комп’ютера програмою MerlinAgent. За допомогою вірусу зловмисники отримують віддалений доступ до комп’ютера жертви та можуть виконувати команди, завантажувати і видаляти файли.
Нагадаємо, перші випадки використання MerlinAgent було зафіксовано 10 липня під час здійснення кібератаки у відношенні державної організації України. Для цього зловмисники здійснювали розсилку електронних листів з темою «Навчання по БПЛА».
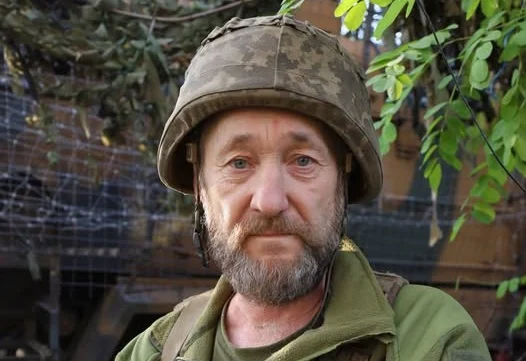
55-річний Іван із позивним «Вано» родом із Лебединського району на Сумщині, а до війська він долучився 3 червня 2024 року.
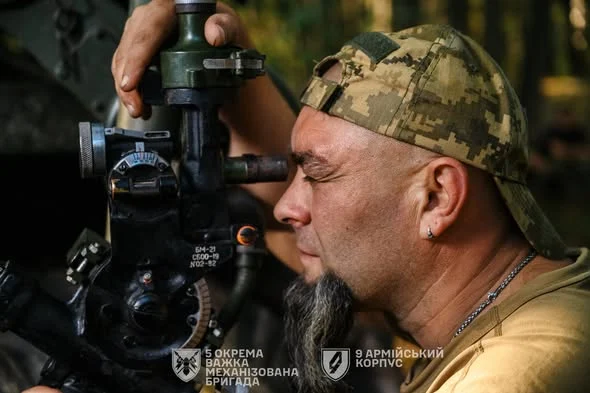
41-річний Максим із позивним «Шайтан» служить навідником реактивної системи залпового вогню БМ-21 «Град» у 5-й окремій важкій механізованій бригаді.
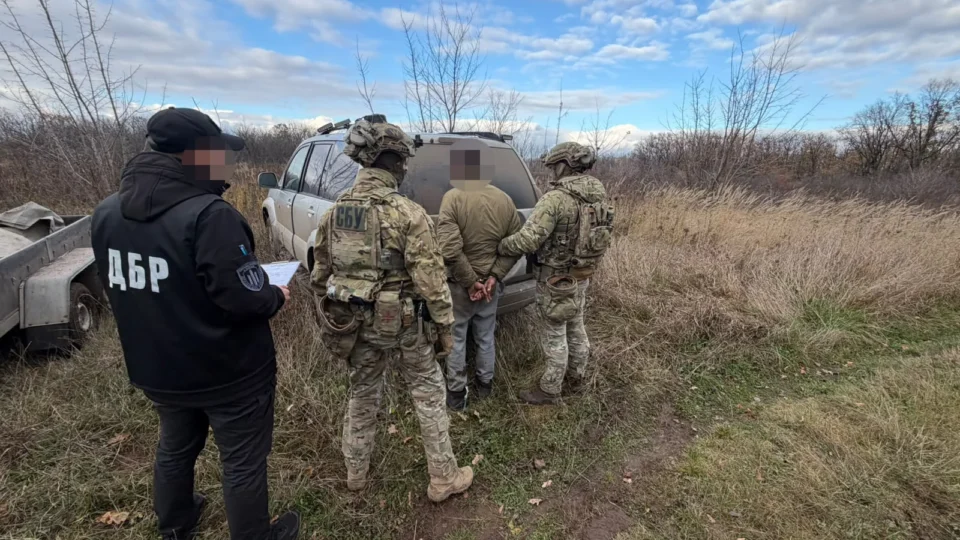
ДБР за сприяння керівництва Нацгвардії затримали військовослужбовця, який налагодив незаконний продаж мінометних мін.
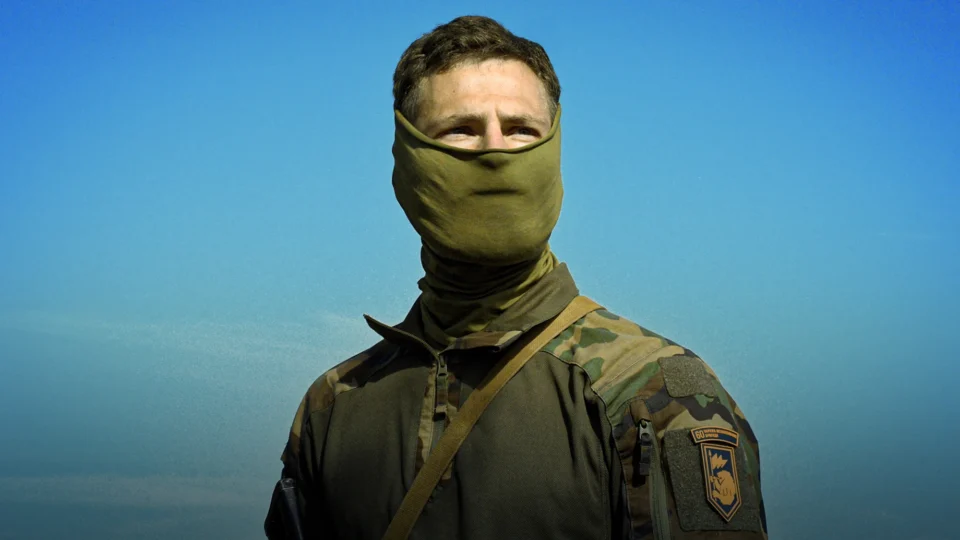
Док приїхав до України з Південної Африки. Маючи медичну освіту, але не маючи військового досвіду, у 2025 році він вирішив долучитися до Збройних Сил України.
 Діловод, військовослужбовець
від 21000 до 50000 грн
Вся Україна
43-тя окрема артилерійська бригада ім. Тараса Трясила
Зовнішній пілот (оператор) безпілотних літальних апаратів
від 20100 до 120000 грн
Кривий Ріг
77 ОАеМБр ДШВ ЗС України
Йдеться вже не просто про окремі пожежі на нафтопереробних заводах (НПЗ), а про послідовне виведення з ладу виробничих потужностей, порушення…