Самовільне залишення військової частини не припиняє військову службу. Водночас період СЗЧ не зараховується до строку військової служби, вислуги у військовому…

 Підпишись на нас в Google

Відбулася чергова кібератака російської хакерської групи UAC-0057. Фахівці CERT-UA виявили файл «Збірник_тез_НУОУ_23.rar», який у випадку відкриття призведе до створення на комп’ютері жертви документа-приманки «16872_16_2023_03049.pdf» («Всеохоплююча оборона: досвід протидії збройній агресії рф проти України») та зрештою зараження шкідливою програмою Cobalt Strike Beacon.
Про це повідомляє Державна служба спеціального зв’язку та захисту інформації України.
Це вже не перша атака цього угрупування, в якій воно діє від імені нібито Національного університету оборони України. Раніше зловмисники розсилали PPT-документ «daewdfq342r.ppt», що містить макрос та зображення-мініатюру з емблемою університету.
Також зловмисники групи UAC-0057 часто використовують для кібератак проти держорганів електронні листи на тему «рахунків» або «переказів».
Наприклад, це може бути розсилання XLS-документів із назвою «PerekazF17304072023.xls» та «Rahunok05072023.xls», які міститимуть макрос, що здійснює запуск шкідливої програми PicassoLoader.
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA закликає відповідальних співробітників організацій не ігнорувати повідомлень про виявлення ознак аномальної активності та вживати невідкладних заходів зі зменшення «поверхні» атаки.

Протягом минулої доби між Силами оборони та російськими загарбниками відбулося 264 бойові зіткнення. Найбільше — на Покровському та Костянтинівському напрямках.
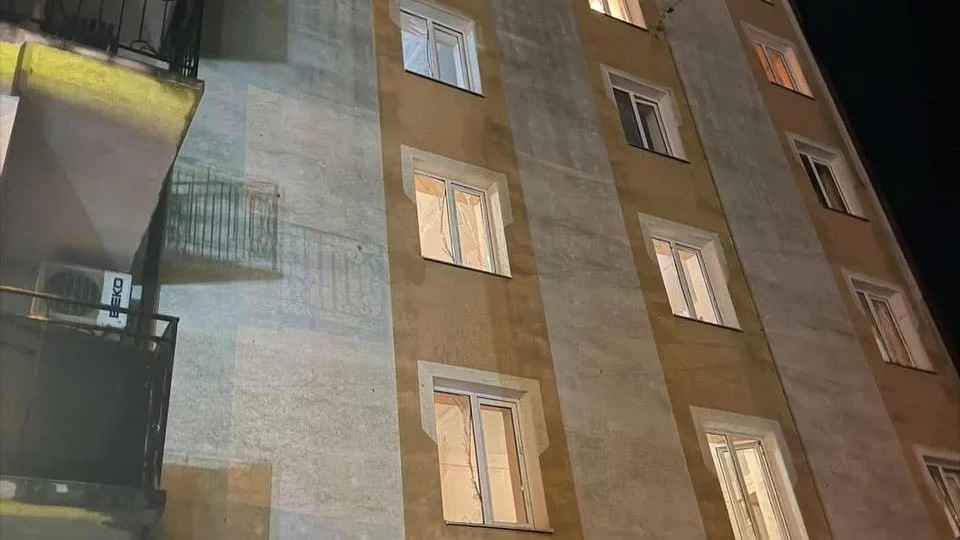
Троє людей загинули в Івано-Франківську внаслідок удару російського удару ввечері 11 жовтня.
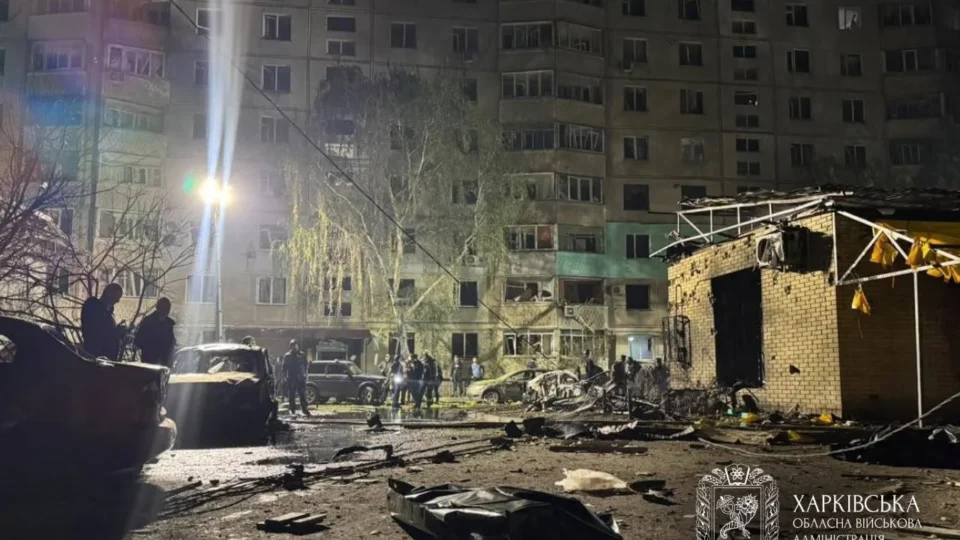
Напередодні ввечері російські окупаційні сили завдали удару по передмістю Харкова, жертвами якого стали три людини, ще понад 20 постраждали.
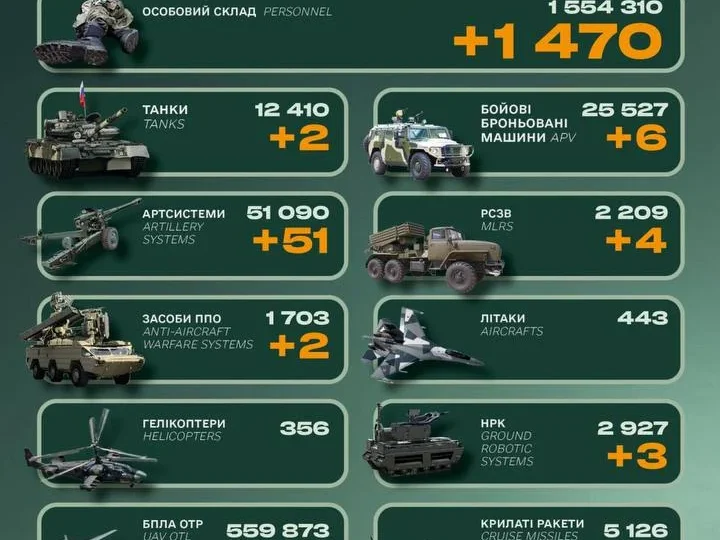
За минулу добу російські окупаційні війська втратили 1470 військових, два танки та 51 артилерійську систему.
 Бухгалтер (матеріальний стіл), військовослужбовець
від 23000 до 23000 грн
Дніпро
25 Окрема повітрянодесантна Січеславська Бригада
Самовільне залишення військової частини не припиняє військову службу. Водночас період СЗЧ не зараховується до строку військової служби, вислуги у військовому…